Cómo la Ley de Ciberresiliencia europea transforma la instalación de cámaras y sistemas IP
Según publica El Candelero Tecnológico, el pasado 11 de septiembre entraron en vigor las obligaciones tempranas de notificación de vulnerabilidades de la Ley de Ciberresiliencia (CRA) de la Unión…
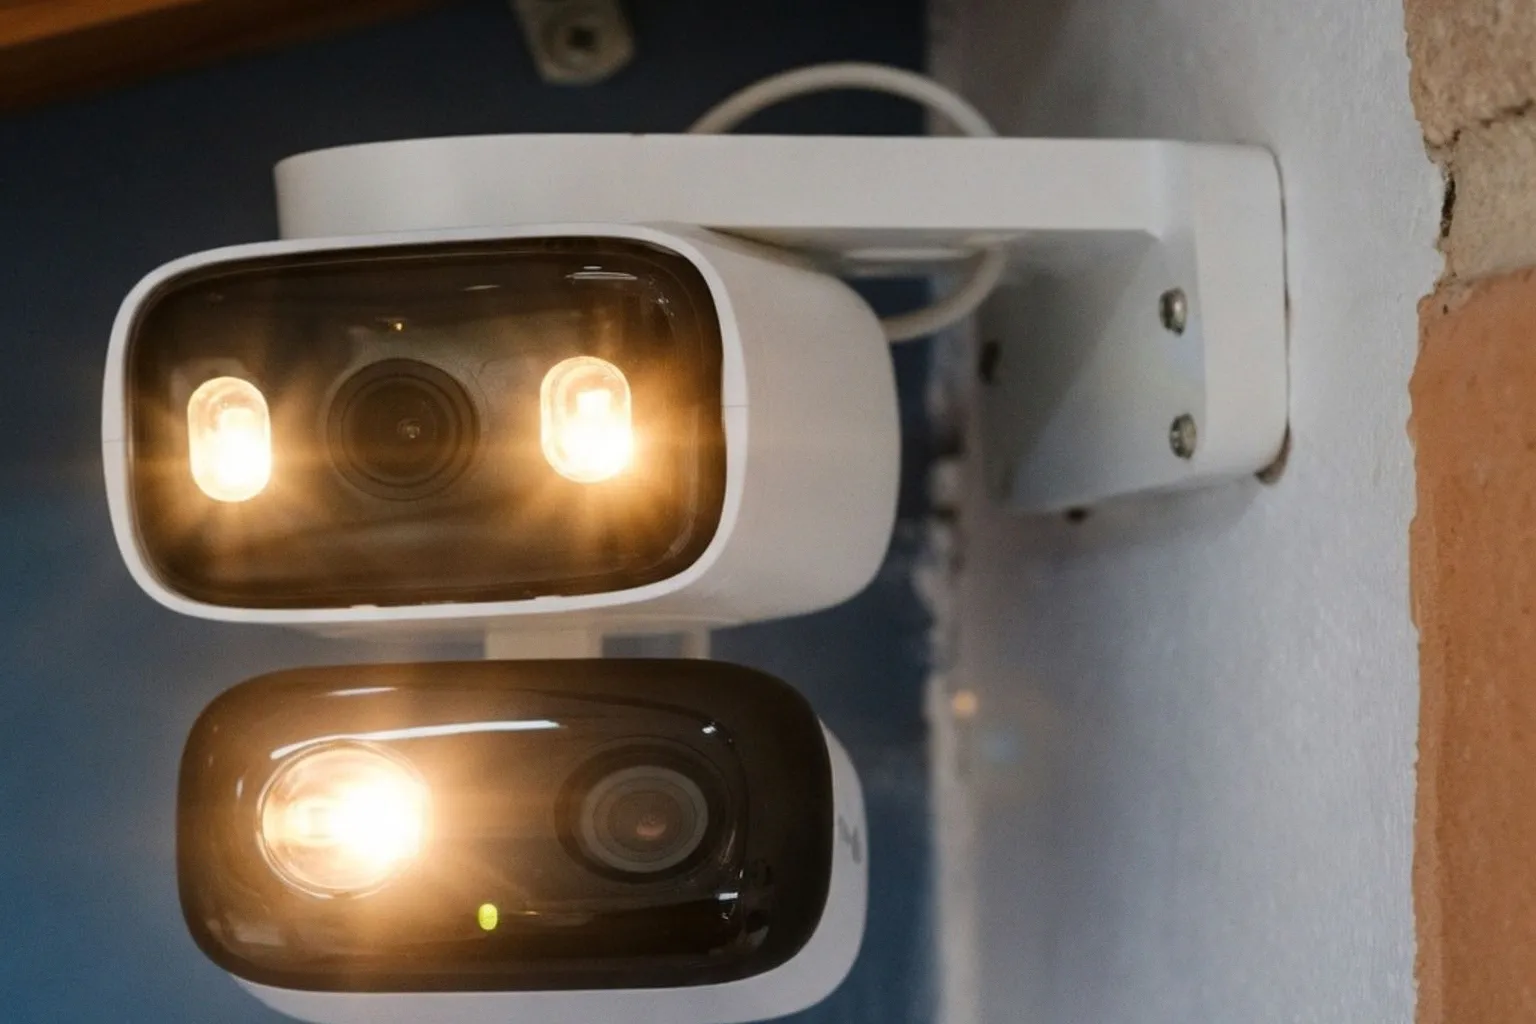
Mira, si te dedicas a tirar cable y montar cámaras IP, lo que ha caído este septiembre en Europa te cambia el panorama de arriba abajo. Según publica El Candelero Tecnológico, el pasado 11 de septiembre entraron en vigor las obligaciones tempranas de notificación de vulnerabilidades de la Ley de Ciberresiliencia (CRA) de la Unión Europea, y eso afecta directamente a las cámaras IP, grabadores y todo lo que tengas conectado en una instalación de seguridad física.
Plazos, multas y lo que vas a notar en la obra
Vamos a ver, el cambio gordo está en los plazos. Si el fabricante descubre una vulnerabilidad en un dispositivo, tiene 24 horas para avisar a las autoridades, 72 horas para mandar la notificación completa y 14 días (o un mes en los casos graves) para presentar el informe final con la medida correctiva. Si pasa de esos plazos, se enfrenta a multas de hasta 15 millones de euros o el 2,5% de su facturación global anual.
Tú, en la obra, lo vas a notar en dos cosas muy concretas. Primero: cuando un fabricante saque un firmware nuevo de seguridad, ya no va a ser opcional ni va a quedarse en un aviso educado tipo recomienda actualizar cuando puedas. La CRA obliga a que el dispositivo se diseñe con el principio Secure by Design, lo que significa que las actualizaciones de seguridad tienen que llegar de forma sencilla y por defecto, no detrás de un menú escondido en la configuración avanzada. Segundo: vas a empezar a ver más documentación sobre raíz de confianza de hardware (Hardware Root of Trust) en las fichas técnicas de los fabricantes serios. Eso significa que las claves criptográficas se guardan en un elemento seguro dentro del propio dispositivo, no en un firmware fácil de manipular.
Casos recientes que te explican por qué importa
Para que veas que no es teoría, Infosecurity Magazine publicó hace unos días los detalles de dos fallos de día cero en las cámaras TP-Link Tapo C200, un modelo muy habitual en hogares y pequeños negocios. El primero, catalogado como CVE-2026-15315, permite a un atacante con acceso a la misma red saltarse la autenticación de administrador mediante un ataque de replay, que en cristiano significa hacerse con una sesión válida sin saber la contraseña. El segundo, CVE-2026-15316, es un problema de denegación de servicio que puede tumbar el servicio HTTPS de la cámara al enviar credenciales malformadas durante la configuración inicial.
El fabricante ya publicó el firmware V5_1.4.6 el pasado 18 de agosto para tapar los dos primeros agujeros, pero según el artículo aún están trabajando con OPSWAT en un tercer fallo que catalogan como crítico y que podría permitir el control total del dispositivo y usarlo como puerta de entrada a la red.
Y si curas instalaciones de control de accesos en empresas, ojo al aviso de seguridad de Cisco sobre Cisco Identity Services Engine. La compañía ha publicado un aviso con severidad máxima (CVSS 10.0) que cubre vulnerabilidades de control de acceso indebido e inyección de comandos. Lo grave, según el aviso, es que atacantes remotos sin autenticar podrían saltarse los controles de autenticación corporativos. Es un parche que no puede esperar al final del trimestre.
El consejo de oro desde la obra
Antes de cerrar una instalación o de cambiar un equipo, hazte tres preguntas. ¿El fabricante tiene una política clara de actualizaciones de seguridad y un historial reciente de parches? ¿La cámara o el grabador documenta algún tipo de raíz de confianza de hardware? ¿Estás exponiendo el equipo directamente a Internet (port-forwarding) sin que sea estrictamente necesario? Si la respuesta a la tercera es sí, curarte en salud pasa por meter el dispositivo en una VLAN separada y abrir los puertos solo cuando el cliente lo necesite de verdad. Y cuando un fabricante te diga que ha sacado firmware, no lo dejes en el cajón: aplícalo antes de pasar la factura.