Puertas traseras rusas en 279 cámaras de tráfico: el riesgo de los dispositivos sin control
Según Tom’s Hardware, Eslovaquia ha detectado puertas traseras de origen ruso en 279 cámaras de tráfico nuevas, con acceso al sistema mediante SMS y transmisiones en directo aparentemente accesibles sin contraseña.
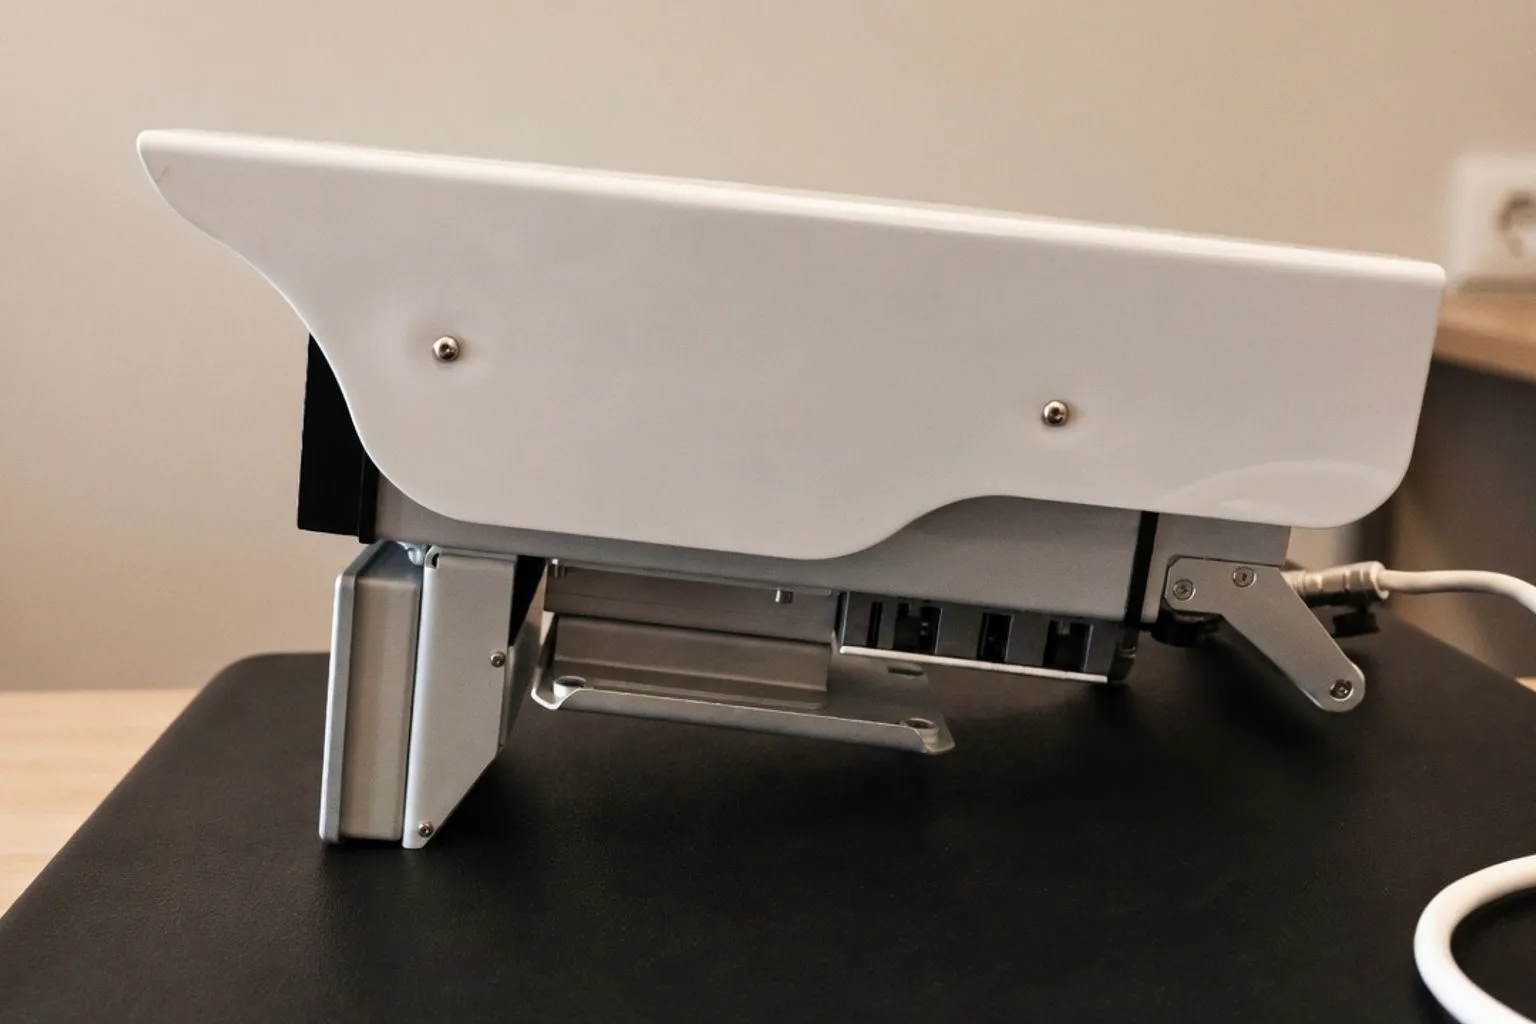
Eslovaquia detecta puertas traseras en 279 cámaras de tráfico
Dagens.com añade que los equipos formaban parte de un despliegue financiado con fondos europeos y que el caso incluye acceso directo a la vigilancia. Para cualquier instalador o responsable de seguridad, el problema no es solo el origen del dispositivo: es haber tratado una cámara conectada como si fuera un electrodoméstico sin consecuencias.
El fallo crítico no está en la imagen, sino en quién controla el equipo
Una cámara puede ofrecer buena resolución, analítica de tráfico y una carcasa impecable. Si, al mismo tiempo, acepta órdenes remotas a través de un mecanismo oculto, el producto deja de ser un elemento de vigilancia y se convierte en un punto de entrada. Lo que te vende el fabricante es visibilidad; lo que realmente necesitas es control verificable sobre el dispositivo, su software y sus comunicaciones.
El caso es especialmente grave porque, según los titulares de las fuentes, el acceso podía activarse mediante mensajes SMS enviados desde números asociados a Rusia. Si esa descripción se confirma en la auditoría independiente que se anuncia en las informaciones publicadas, no estaríamos ante un simple defecto de configuración ni ante una contraseña débil olvidada en la puesta en marcha. Sería una función de acceso remoto integrada en el propio sistema.
Y aquí conviene cortar una mala práctica habitual: llamar “cerrado” a un sistema solo porque está instalado dentro de una red institucional. Una cámara con conectividad, portal de administración o acceso móvil debe considerarse un equipo informático expuesto. Si asumes que la red interna basta para protegerla, fallará el supuesto más básico: el dispositivo sigue ejecutando código y comunicándose con el exterior.
La contraseña no puede ser el único control
La segunda alerta señalada por las fuentes es todavía más elemental: las imágenes en directo podrían consultarse sin contraseña cuando se conociera la dirección IP del dispositivo. No hace falta adornarlo con jerga comercial. Si una interfaz de administración queda expuesta y permite ver vídeo sin autenticación, la instalación tiene un punto crítico que debe aislarse de inmediato.
En una revisión técnica de cualquier sistema de videovigilancia, el responsable debería comprobar, como mínimo:
- si cada cámara exige autenticación antes de mostrar vídeo o permitir cambios;
- si la administración está separada de la red de usuarios y de la conexión pública;
- qué servicios de acceso remoto permanecen activos y quién los autoriza;
- si existen cuentas, credenciales o mecanismos de recuperación que no pueda modificar el operador;
- si el sistema permite actualizar el software con versiones verificables y conservar registros de acceso.
No es una lista de buenas intenciones. Es el filtro básico que debería superar cualquier equipo antes de entrar en una red de tráfico, una planta industrial o un edificio residencial. Si el proveedor responde con una demostración de imagen nítida pero no documenta el modelo de autenticación, el registro de eventos y el proceso de actualización, está enseñando el escaparate y ocultando el cuarto técnico.
El origen del equipo exige trazabilidad, no discursos
La noticia también vincula las cámaras NERO R-ONE con Rusia y con un despliegue respaldado por financiación europea. Ese contexto eleva el nivel de exigencia, pero no sustituye al análisis técnico: una procedencia concreta no convierte automáticamente a todos los equipos en inseguros, del mismo modo que una marca conocida no garantiza una arquitectura fiable.
Lo que debería exigirse en una compra pública o privada es trazabilidad completa: fabricante real, empresa que suministra, versiones de firmware, certificaciones comprobables, canales de actualización y responsables del soporte. Si la cadena de suministro es opaca, el integrador no puede evaluar correctamente el riesgo. Y si no puede evaluarlo, instalar el equipo no es eficiencia: es negligencia con presupuesto.
También habría que revisar los equipos similares ya desplegados. La noticia se refiere a 279 cámaras en Eslovaquia, pero el interés para el sector está en el patrón: dispositivos de tráfico y videovigilancia adquiridos por volumen, conectados a redes críticas y sometidos a una verificación insuficiente. El número puede cambiar; el error de procedimiento es perfectamente repetible.
Antes de poner en servicio una cámara, hay que probarla como si alguien intentara abusar de ella: revisar sus puertos y servicios, validar la autenticación, bloquear el acceso directo desde Internet, segmentar la red y comprobar qué ocurre cuando se revoca una cuenta o se corta el canal remoto. Si el sistema no permite responder con claridad a esas preguntas, no está listo para vigilar nada.
La advertencia final es sencilla y poco cómoda: mantener una instalación segura no consiste en instalarla y olvidarla. Cada actualización, cambio de red y sustitución de equipo puede reabrir el acceso. Si el contrato no incluye inventario, revisión periódica, registro de cambios y retirada segura del dispositivo, el supuesto ahorro inicial acabará convertido en un cuello de botella operativo y, peor aún, en una vigilancia que controla otra persona.