Soberanía tecnológica: por qué la ubicación de tus datos ya no garantiza su seguridad
Como recoge Biometric Update, varios gobiernos europeos —Suiza, Países Bajos, la propia Comisión— están desmontando una premisa que el sector de la seguridad llevaba años repitiendo con desfachatez…
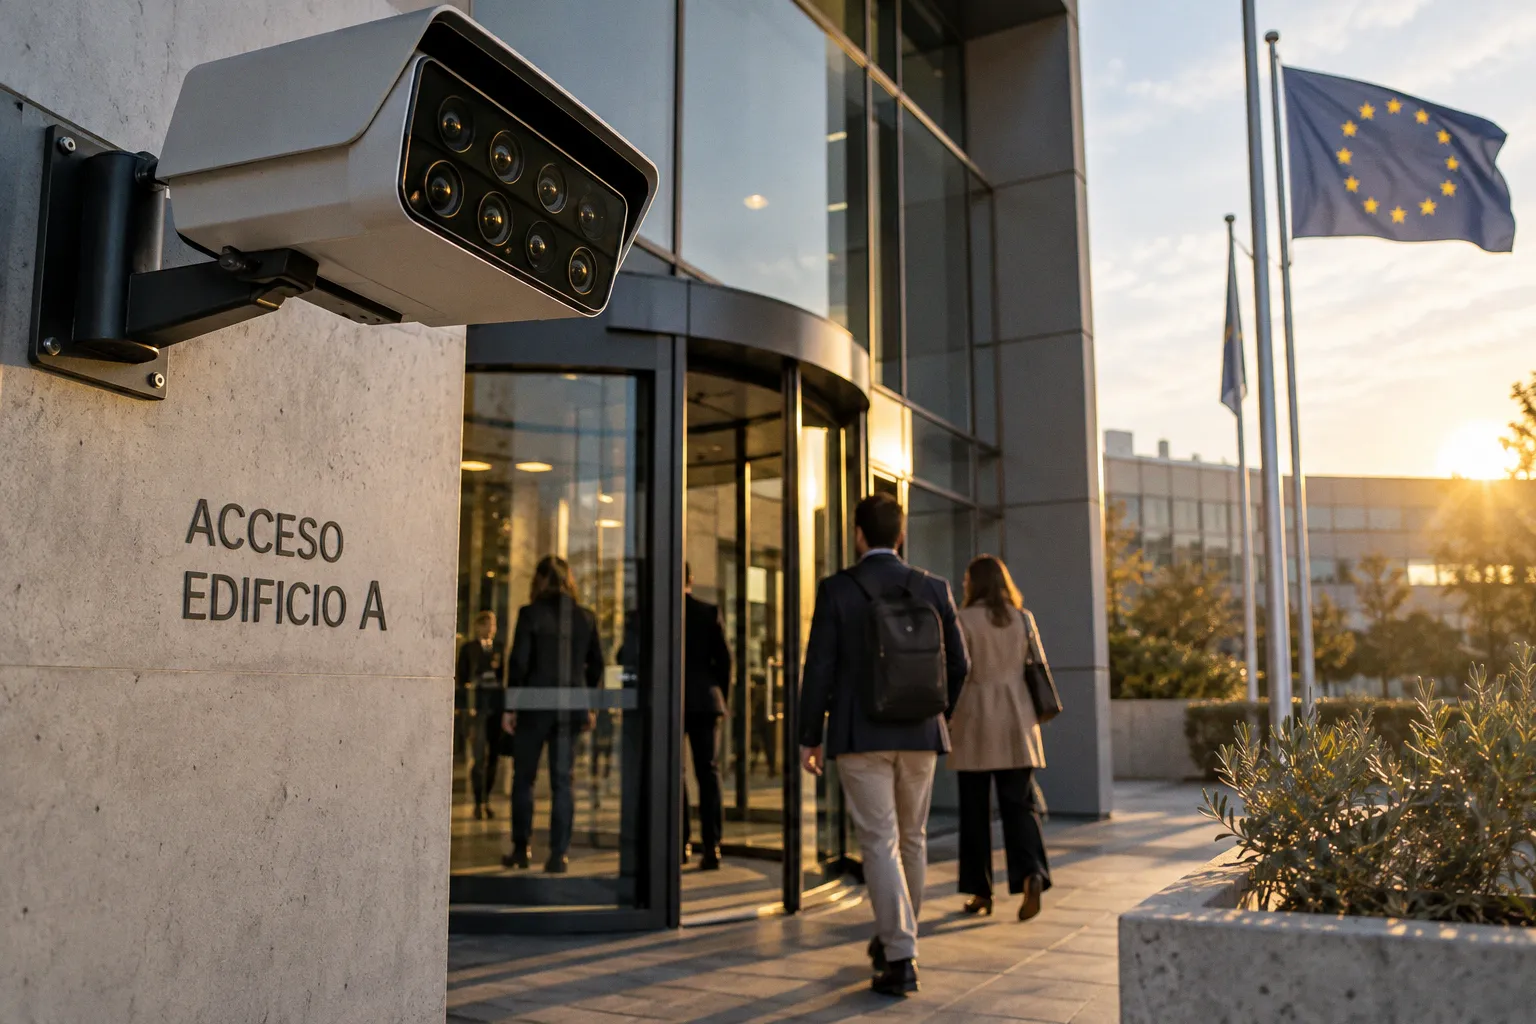
Como recoge Biometric Update, varios gobiernos europeos —Suiza, Países Bajos, la propia Comisión— están desmontando una premisa que el sector de la seguridad llevaba años repitiendo con desfachatez: que basta con que los datos estén en Europa para que estén a salvo. Pues no. Si asumes que la ubicación física del servidor basta para proteger tu sistema de control de accesos o de videovigilancia, tienes un cuello de botella jurídico que ningún rack en tu provincia va a neutralizar.
El dato puede estar en Fráncfort y no ser tuyo
La pregunta que ahora se hacen en La Haya, en Berna y en Bruselas es incisiva: ¿de quién es la empresa que opera tu servidor? Suiza frenó hace poco los planes de usar infraestructura de AWS para su E-ID nacional. No porque Amazon accediera mal a los datos, sino porque la cadena de mando de esa infraestructura acababa respondiendo a jurisdicciones extranjeras. Países Bajos fue más lejos y bloqueó la adquisición de Solvinity —proveedor cloud que sostiene DigiD, el sistema de autenticación del Estado— por parte de Kyndryl, matriz estadounidense. El motivo fue estructural: nacionalizar bajo un dueño americano la infraestructura crítica. Y todo esto tiene un antecedente incómodo. En 2013, EE. UU. reclamó correos a Microsoft almacenados en Irlanda; el caso no se resolvió en el Supremo, pero el Congreso aprobó en 2018 la CLOUD Act, que faculta a las autoridades estadounidenses a exigir datos a cualquier proveedor bajo jurisdicción USA, esté donde esté el bit. El GDPR, en su artículo 48, y el EU Data Act intentan tapar esa grieta, pero la grieta sigue ahí. Si tu VMS o tu controladora cloud la gestiona una matriz americana, tu dato puede estar en Fráncfort y, legalmente, no ser europeo.
Lo que te vende el fabricante frente a lo que necesitas
Aquí es donde la auditoría se pone seria. El fabricante te venderá tres cosas: data center en el continente, cifrado de extremo a extremo y certificaciones tipo ISO 27001. Son tres realidades distintas. Que el CPD esté en Europa no implica que el operador no tribute a jurisdicciones extracomunitarias. Que el cifrado sea robusto no frena una orden judicial que pida la clave. Que tengas ISO 27001 no evita que la matriz entregue datos si una ley de su país se lo exige. Lo que tienes que exigir, si te importa el dato, es documentación verificable de quién ostenta la propiedad efectiva del operador, qué jurisdicción cubre las órdenes legales de entrega y qué ocurre con tu información si cambia el accionariado. Si no te la dan, ya sabes qué te están vendiendo: humo con sello.
Lo que ya se mueve en el borde
Mientras Europa reordena el marco, la industria ya está respondiendo por la vía técnica. Según SecurityInformed.com, SAFR ha presentado en la antesala de GSX 2026 opciones para SAFR SCAN y SAFR Camera que almacenan credenciales en el propio dispositivo móvil del usuario y procesan coincidencias faciales en el borde. Por su parte, SourceSecurity.com informa de que Dallmeier exhibirá en Security Essen la cámara multisensor Panomera V8, equipada con ocho procesadores de IA, junto con la integración de sus sistemas en la plataforma PSIM WinGuard y el gestor de eventos SeMSy. La tendencia es clara: si no puedes confiar en el operador, al menos que el procesamiento crítico no abandone la instalación. Y por si dudas de por dónde van los tiros, el programa de premios de Security Today, recogido por The National Law Review, ha reconocido en 33 categorías productos como el controlador Cloudlink 2210 de Genetec, la cerradura inteligente DESLOC V150 Plus o el soporte de red celular AXIS TP3604-E. Premios, sí, pero lee la letra pequeña antes de cablearlos: soberanía de marca no equivale a soberanía jurídica.
Ahora, la advertencia severa del auditor: si tu próximo pliego de condiciones no incluye cláusulas de jurisdicción, propiedad efectiva y plan de contingencia ante cambio de accionariado, estás firmando una hipoteca técnica que tu cliente pagará —y tú también— cuando el siguiente caso como el de Microsoft Irlanda toque a tu puerta. No es catastrofismo. Es la única lectura sensata de lo que está ocurriendo.